發表文章

目前顯示的是有「Assembly」標籤的文章

[筆記] 如何在 Visual Studio 上撰寫組合語言 Assembly

圖片
因為作業需要所以來筆記一下 既然是使用  Visual  Studio(之後簡稱 VS)所來開發了,自然就需要  Visual  Studio 了,底下截圖呢,我使用的是  Visual  Studio  2013,當然其他版都是可以的,各版本大同小異不會差太多...

[外掛分享] Script Saver v1.1(Toby Version) 數據提取工具

圖片
本程式參考自 Auto ASM Hook (出處: 永恆血色論壇) 改寫而成。 本程式免費,請勿販賣。

Getting Pointer Offest without debugger(In the premise of BaseAdr)

圖片
好啦,又是一篇大神請無視.. 看到有人在血色問說怎麼更新攻擊次數指標,有人建議用這個方法 XD 主要是講解用搜值找到地址後如何在有基址(Base Address)的情況下直接算出偏移(Offest)當然 前提是你要有基址 .. 如果完全從頭來還是乖乖去用 debugger 或 OD 吧..

如何堆疊推入路徑(Injection without WPM)

修改暫存器達到無須使用 WPM 寫入路徑注入 DLL 的效果 本文特點在於如何在堆疊中推入檔案字串路徑..

[影] 更新 ICS 數據 + 數據控制開關 + 簡易改寫 + 楓之谷洋蔥 DEMO

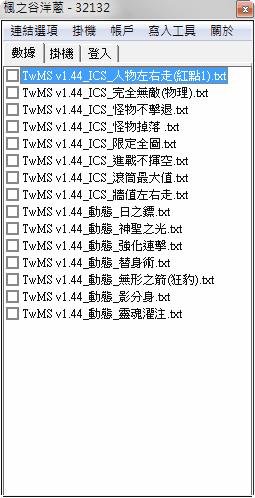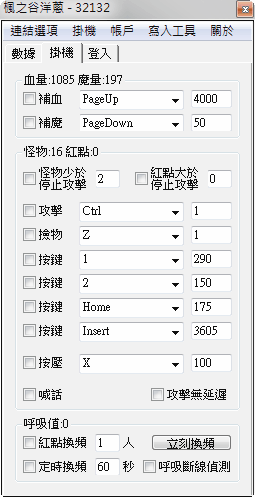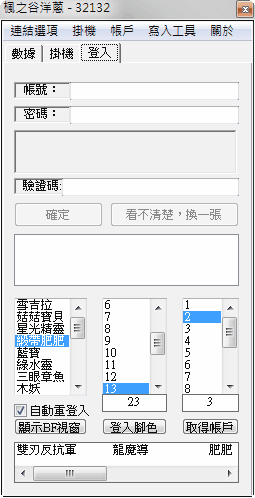
恩...一開始先跟大家道歉一下,我發現背景音樂沒錄進去,所以看影片時請自行找BGM搭配,因為影片頗長,我又懶得刪減。錯字一堆,請無視,老實說是我第一次拍教學影... (茶 內容收錄: 1. 更新ICS數據 + 測試 2. 加入數據控制開關 3. 精簡數據跳轉 4. 楓之谷洋蔥DEMO

AheadLib 2.2.150 - DLL劫持神器

圖片
原作者檔案出處: http://www.yonsm.net/post/170 部分引用源自: http://www.tinpont.com/software/aheadlib.html 部分修改節自: http://bbs.pediy.com/showthread.php?t=80903 AheadLib 是一個DLL的分析模擬工具,用來分析DLL中函數參數調用,也就是人稱lpk劫持...

TwMS v155.1_ICS_人物座標左右走

不知道耶,都沒看到有人發左右走,我很無聊就發囉

[譯文] Bypass Information - CRC介紹

圖片
Q:CRC是神馬,能吃嘛!? A: 循環冗餘校驗 ( 英語 : Cyclic redundancy check ,通稱「 CRC 」)是一種根據網路數據封包或 電腦檔案 等數據產生簡短固定位數驗證碼的一種 雜湊函數 ,主要用來檢測或校驗數據傳輸或者保存後可能出現的錯誤。 下面是EMS的CRC介紹,覺得寫得還算完整就用本嫩嫩最強的技能Ctrl+C給貼過來拉~ 順便翻譯下,翻譯就附在原文下囉,希望英文不好的可以趁機看看... 順帶一提...EMS跟TwMS的MSCRC基本上是一樣的喔... 來源: https://ccplz.net/threads/ems-v75-bypass-information.23009/ 翻譯: KNowlet 技術の休閒

Undetected Cheat Engine --- KNowlet Engine

圖片
由於芥末日剛過? 也是I大的生日 ((噓~是秘密  O___< 所以決定來發個小玩具(工具?) 雖然說LE就很夠用了...可是我蠻喜歡CE6有對短程跳躍標示輔助線XD

TwMS_All_Version_物品定位

//TwMS_All_Version_物品定位 //Author: kkmomo

Cheat Engine 6.1 AutoAssembler Help

原文:摘自Cheat EngineHelp (v6.1) 翻譯:axdx Fro m:  [Reserved] - Cheat Engine 6.1 AutoAssembler Help 自動彙編可以讓你用寫腳本的方式,在不同的地址寫入彙編代碼。自動彙編可以在」內存瀏覽」(MemoryView)的」工具」(Tools)中找到。 有三個特殊命令可以使用:ALLOC,LABEL,以及FULLACCESS。使用LABEL,你可以事先宣告一個名子,並把它附給一個地址,接下來,你就可以用這個名子代替地址來使用。基本上,ALLOC也是相同的功用,只不過ALLOC還可以分配內存給你。

Write Register To File

轉自: http://kkiick.com/viewthread.php?tid=25808 我一定 是 瘋了,搞了一整天XD 順 便 練習看c++組譯後 的 code,還蠻有趣的 1st、2nd的地方要自己變更 可惜Define在Disable的地方不能用,不然可以少改一次 我只匯出eax、ebx、ecx、edx、esi、 edi 、esp、ebp這8個的值 stack的部分應該再 多 加個迴圈讀就好了,不過寫累了,有空再加~

Ret Address Recorder

轉: http://old.xxxxx.im/viewthread.php?tid=25694 還是以前的名字比較好聽我覺得... 這個很好用的喔...稍微改一下還有很多用途... 這裡教了怎麼寫表跟查表... // Ret Address Recorder // Auther: Inndy

CRC轉ICS系列教學 by.kkmomo

圖片
CRC轉ICS系列教學 by.kkmomo  發表於永恆血色 雖說我網誌右邊有一區的"楓之谷更新必備"不過貌似沒啥人看... 那我的文筆不太好或者寫得太艱澀... 今天就來分享別人寫的教學文XD 這邊不會整篇考過來,那想看教程的自己點連結進去喔... 2013/07/24 由於舊站已關閉,為了想學習的人只好把文章轉過來了

Register Reader

最近論壇有很多有技術的文章,雖然我知道這邊發沒多少人會看... 增加流量得發一些"實用"的東西,像是免費外掛T^T //Register Reader //Author: Onion

[進階篇]ICS追Eax+N或者從Call追源頭(利用Call達到無須Bypass就可以使用的數據)

其實有些技術是被偷藏起來的... 本來是有大大說不要公開這技術的... 不過既然有人先發了,很多人應該也都會了吧XD? 那我吧以前打好的一篇文章發出來,不然以前打了沒發覺得有點浪費 :) 上一篇: [簡易篇]ICS解析(利用Call達到無須Bypass就可以使用的數據) 看懂了以後我們再來看看 ICS基本上就是在跟CALL玩遊戲...很重要的一點就是要追源頭,要追跳轉的源頭、Call的源頭...

TwMS v148_MSCRCBypass

數據寫法參考自:Nimo1993大神的pixnet: TWMS 113 NEW CRC BYPASS CE Assembly Script 1.2 (修正楓谷關閉BUG & 改版免更新) 關鍵地址已全數遮蔽,請自行更新... 我只是無聊不知道要發啥O_Q 如果這種文章出現在這裡不慎妥當請在下面留言叫我刪除... 附註:這種Bypass寫法只能在Play使用,不然會複製到錯誤的記憶體,而且內存保護會讓遊戲崩潰... //TwMS v148_MSCRCBypass [Enable] Alloc(MSCRCBypass, 512) Alloc(FakeDump, 10047488) Label(BackToMS) Label(MSCRCCrack) Label(BackToCrack) Label(MSmemcpy) Label(StartHook) Label(Title) Label(SuccessMsg) CreateThread(MSmemcpy)

FPU 指令清單

浮點運算器(floating point unit)指令清單 繁化by Google翻譯&Onion部分修正 原文位置: http://www.asmcommunity.net/book/basics/fpu/

TwMS ALL_ICS_FullMapAttack

恩..因為HaHaYo大的限定全圖自動更新對本次改版適應不良...所以小改了一下 (茶 //TwMS ALL_ICS_FullMapAttack //Auther:HaHA Yo //Fix:Onion //AutoUpDate for TwMS, U can use it forever? //Bypassless FullMapAttack! //Publish at knowlet3389.blogspot.com

TwMS v1.47.2_ICS_進戰不揮空

//TwMS v1.47.2_ICS_進戰不揮空 //更新:HaHaYo

本月最夯

楓之谷洋蔥4.1.2 - 最後更新日期04/03